
Piano di gestione del rischio della catena di fornitura: responsabili e trigger
Trasforma il registro dei rischi in risposte eseguibili sui fornitori, con responsabili. Monitora stato di qualificazione, comunicazione al cliente e prove di chiusura.
Che cos'è un piano di gestione del rischio della catena di fornitura?
Un piano di gestione del rischio della catena di fornitura definisce come il tuo team individua, riduce e affronta le interruzioni di fornitura che minacciano la produzione. Collega articoli e siti critici a segnali di allerta, responsabili indicati per nome, opzioni di recupero approvate, comunicazione al cliente e prove di completamento. Un registro dei rischi individua l'esposizione; il piano stabilisce che cosa succede dopo.
Un piano di gestione del rischio della catena di fornitura dà al team una risposta che può eseguire prima che le scorte utilizzabili finiscano. Il piano sostiene la Resilienza trasformando le valutazioni in azioni finanziate, e dà ad acquisti, pianificazione, qualità e finanza un unico documento su chi deve fare che cosa. Parti dalle tue produzioni e dai tuoi clienti, poi aggiungi i requisiti applicabili di contratti e certificazioni.
Quale ambito deve coprire il piano?
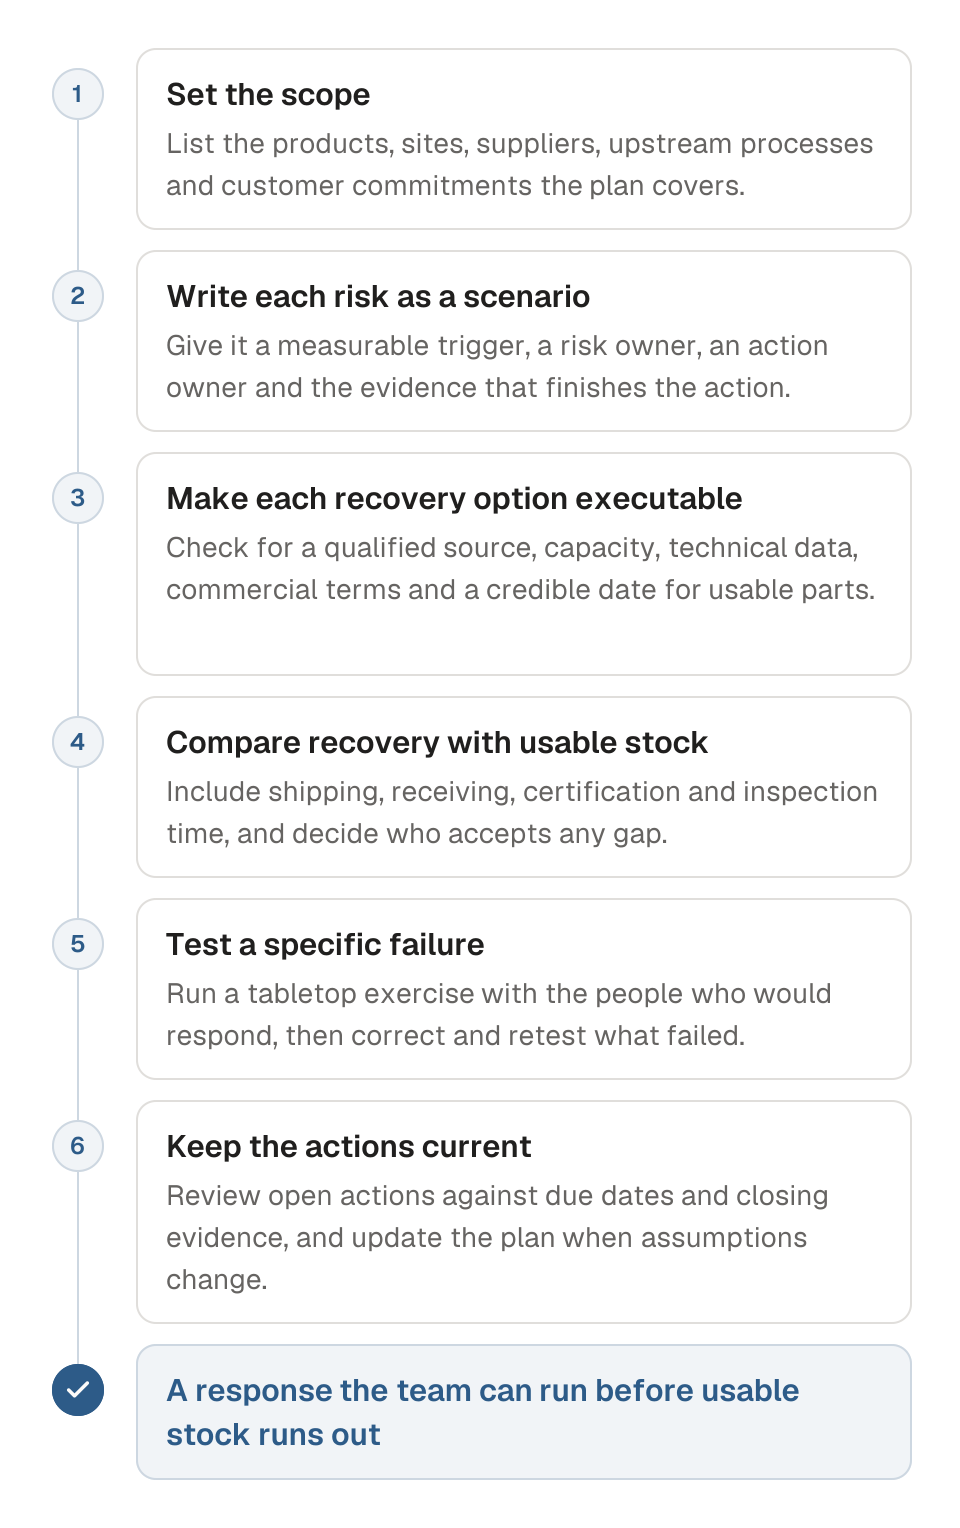
Definisci i prodotti, i siti produttivi, i fornitori, i processi a monte e gli impegni verso i clienti coperti dal piano. Includi gli articoli che possono fermare una produzione e le dipendenze necessarie per realizzarli. Documenta le esclusioni e le interfacce con altri piani, così che un'interruzione di un fornitore non finisca nel vuoto tra il piano di continuità degli acquisti e la risposta alle emergenze del sito.
Per un produttore discreto, parti da fornitura dei materiali, fonti qualificate, lavorazioni esterne, attrezzature critiche, trasporto, controllo e prove necessarie per rilasciare le scorte. I rischi relativi a impianti interni e personale possono stare in un piano di continuità separato, ma il tuo piano fornitori deve indicare chi gestisce quell'interfaccia. Se la ricezione merci non è disponibile, una spedizione recuperata può risultare inutilizzabile per la produzione.
Elenca i requisiti dei clienti separatamente dalle pratiche operative che consigli. Un cliente automotive può richiedere test di contingenza e una notifica tramite il suo portale. Un altro cliente può volere un'approvazione prima che cambi una fonte o un processo. Registra quale requisito si applica a quale articolo o programma, invece di imporre a ogni fornitore tutte le regole di ogni cliente.
Come si trasforma un registro dei rischi in un piano?
Per ogni rischio critico, definisci un trigger misurabile, un responsabile della decisione, una risposta e le prove necessarie per chiudere il rischio. Aggiungi il tempo disponibile prima della prima produzione interessata e il tempo di recupero. Una mitigazione che richiede più tempo della tua protezione ha bisogno di un'azione provvisoria o di un'accettazione esplicita dell'esposizione residua.
Parti dalla valutazione del rischio fornitore. Riscrivi i rischi vaghi come scenari su cui qualcuno può agire. «Rischio di capacità» diventa «l'unico sito approvato di trattamento termico non riesce a completare il prossimo lotto entro la data limite di rilascio». «Rischio finanziario» diventa «il blocco del credito del fornitore di materiale impedisce l'acquisto della fusione necessaria per la prossima produzione».
Per ogni scenario, indica sia un responsabile del rischio sia un responsabile dell'azione. Il responsabile del rischio tiene aggiornata l'esposizione e porta le decisioni in escalation. Il responsabile dell'azione consegna un risultato preciso, come l'approvazione di un processo alternativo o la conferma del rilascio di un lotto. La stessa persona può avere entrambi i ruoli, ma il lavoro e il criterio di completamento devono restare chiari.
Da un rischio a un'azione eseguibile
Un esempio di registrazione di un'azione sul rischio di fornitura in quattro passi parte da uno scenario di ritardo nel rilascio di una fusione. Individua un trigger osservabile e il responsabile degli acquisti. Definisce il lavoro di qualificazione e di protezione provvisoria. Si chiude solo quando esistono approvazione documentata e prove di fornitura utilizzabile. Il modello non usa alcuna scadenza di legge fissa né una durata di recupero promessa.
- 1
Descrivi la dipendenza esposta
- Record da conservare
- Il rilascio della fusione manca la data limite per il prossimo kit
- 2
Stabilisci trigger e responsabile
- Record da conservare
- Il buyer controlla la tappa di rilascio; la pianificazione individua le produzioni interessate
- 3
Definisci la risposta approvata
- Record da conservare
- La qualità conferma il lavoro di approvazione dell'alternativa; gli acquisti verificano la fornitura provvisoria
- 4
Verifica il risultato
- Record da conservare
- Salva approvazione e prove di fornitura utilizzabile; aggiorna l'esposizione residua
Modello operativo suggerito: definisci il guasto, il trigger, la risposta e la prova che lo chiude.
L'esempio di registrazione dell'azione è un modello operativo, non un modulo prescritto. Copiane la struttura e usa le tue date, i tuoi referenti, le tue approvazioni dei clienti e i tuoi criteri di accettazione. Collega le prove a supporto invece di seppellire disegni o conti riservati in un foglio di calcolo condiviso con molti.
Che cosa rende eseguibile un'opzione di recupero?
Un'opzione eseguibile ha una fonte qualificata, capacità disponibile, le informazioni tecniche necessarie, condizioni commerciali autorizzate e una data credibile per gli articoli utilizzabili. Elenca che cosa resta da fare. «Secondo fornitore individuato» non è una capacità di recupero quando primo articolo, approvazione del cliente, attrezzature o acquisto del materiale partirebbero solo dopo il guasto della fonte primaria.
Distingui le fasi: candidato individuato, capacità verificata, offerta ricevuta, qualificazione in corso, approvato e in grado di consegnare. Tieni accanto a ogni fase le attività effettivamente rimaste e il responsabile. Per una fonte approvata ma senza capacità, l'approvazione da sola non protegge il calendario.
Confronta l'intero percorso di sostituzione con le scorte utilizzabili. Includi i tempi di spedizione e di ricezione, le certificazioni richieste e il controllo. Se le scorte coprono solo l'inizio di quel percorso, decidi se tenere più protezione, qualificare prima o concordare un'altra via di recupero. Clear-to-build spiega perché le scorte in controllo o bloccate non si possono contare semplicemente come protezione.
Verifica se due alternative dipendono dalla stessa lavorazione a monte. Una seconda officina meccanica che usa la fonderia originale può lasciare intatta l'esposizione principale. Metti alla prova questa ipotesi prima di dichiarare completo il dual sourcing.
Che cosa aggiungono i requisiti di contingenza dell'automotive?
Per le organizzazioni a cui si applica la IATF 16949, la pianificazione di contingenza comprende interruzioni di fornitura e altre minacce alla continuità, notifica al cliente, test periodici di efficacia e una revisione multidisciplinare con l'alta direzione almeno una volta l'anno. Il piano richiede anche registrazioni delle revisioni e la consapevolezza del personale. Sono requisiti di certificazione nel loro ambito, non obblighi imposti a ogni azienda manifatturiera.
La Sanctioned Interpretation 3 pubblica di IATF riguarda interruzioni dei fornitori, guasti alle attrezzature, disastri, incendi, pandemie, perdita di utenze, attacchi informatici, carenza di manodopera e interruzioni delle infrastrutture. Richiede anche disposizioni per convalidare la conformità del prodotto dopo un riavvio d'emergenza della produzione quando non sono stati seguiti i normali processi di arresto. IATF 16949, SI 3, clausola 6.1.2.3.
Inserisci nel piano i requisiti specifici dei clienti che si applicano e usa la norma in vigore insieme alle sue sanctioned interpretations. Il piano di continuità dei fornitori può coprire solo una parte delle disposizioni di contingenza richieste all'organizzazione. Non descriverlo come l'intera risposta alla certificazione quando impianti, personale o sistemi informativi sono gestiti altrove.
Come testare il piano?
Metti alla prova uno scenario di guasto specifico con le persone che dovrebbero rispondere e registra se le azioni proposte funzionano nel tempo disponibile. Parti da un'esercitazione da tavolo, poi verifica le dipendenze importanti. Una prova che conferma solo che tutti hanno partecipato non dimostra che gli articoli alternativi possano arrivare, essere accettati e sostenere la produzione.
Dai al team un evento concreto: il fornitore primario non riesce a rilasciare il prossimo lotto di fusioni e il prossimo kit dipende da quel lotto. Chiedi agli acquisti di contattare la fonte di recupero usando i dati registrati. Chiedi alla qualità di individuare l'approvazione mancante. Chiedi alla pianificazione di calcolare le produzioni esposte. Chiedi al responsabile del cliente di preparare la notifica richiesta.
Registra che cosa non ha funzionato: un referente obsoleto, un'approvazione data per scontata, un'attrezzatura nel sito sbagliato o un tempo di riapprovvigionamento che esclude il controllo. Assegna le correzioni e ripeti il test sulla parte che ha fallito. Usa un calendario dei test basato sul rischio; qualsiasi requisito di certificazione o del cliente aggiunge ulteriori vincoli.
La FAQ 29 di IATF spiega che una pianificazione di contingenza efficace richiede prove di revisione, test e convalide regolari e il rispetto dei requisiti dei clienti. I suoi esempi comprendono fonti ausiliarie, servizi in appalto e scorte di sicurezza; nessuno sostituisce la verifica che la risposta scelta funzioni davvero. IATF FAQ 29.
Fornisci clienti negli Stati Uniti?
Alla verifica del 26 settembre 2026, EO 14415 §3(c) dispone che le norme proposte richiedano, dopo la verifica dei fornitori, mitigazione, tracciamento delle azioni fino alla chiusura, notifica, piani di azione correttiva e rapporti di chiusura. Tieni questi futuri requisiti di attuazione distinti dagli obblighi che hai già nel contratto; l'ordine esecutivo da solo non rende oggi applicabile a ogni fornitore lo stesso calendario di rendicontazione. EO 14415 §3(c).
Nell'UE
Per i soggetti rientranti nell'ambito della NIS2, l'articolo 21 comprende continuità operativa, gestione delle crisi, sicurezza della catena di fornitura e valutazione dell'efficacia delle misure di cybersicurezza. Coordina la risposta ai rischi cyber dei fornitori con i requisiti nazionali applicabili all'organizzazione e con il suo processo di gestione degli incidenti. È un obbligo di cybersicurezza per i soggetti interessati, non uno standard universale di contingenza per la fornitura fisica. Direttiva (UE) 2022/2555, articolo 21. Verificato il 26 settembre 2026.
Come evitare che le azioni di mitigazione diventino obsolete?
Confronta le azioni aperte con le scadenze e con le prove che chiuderebbero ciascuna azione. Aggiorna il piano quando cambiano responsabili, domanda, processo, sito o ipotesi di recupero. Conserva decisioni e revisioni. Una firma annuale può confermare la governance, ma non può sostituire la verifica di una mitigazione urgente quando dipende da essa la prossima produzione.
Metti le richieste ai fornitori ancora aperte in una coda con date. Sollecita il referente autorizzato, registra la risposta e porta le informazioni mancanti al responsabile della decisione. Tieni separate le promesse commerciali dalle prove di qualificazione. La conferma di un fornitore che «può aiutare» non equivale all'approvazione a spedire la tua revisione specifica.
Usa il monitoraggio degli ordini d'acquisto per le tappe di consegna e il rischio finanziario del fornitore per le variazioni di finanziamento. Questi segnali operativi devono aggiornare il piano quando invalidano un'ipotesi, non generare un secondo registro scollegato.
Che cosa deve contenere la checklist di revisione del piano?
Rivedi il piano in termini di decisioni utilizzabili, dipendenze aggiornate, risposte testate e responsabili chiari. Un lettore deve poter individuare la prima produzione esposta, contattare le persone giuste e trovare l'azione approvata senza ricostruire la valutazione. Tieni insieme al piano le prove dei test, le revisioni, l'accettazione del rischio residuo e la chiusura.
- L'ambito indica prodotti, siti, fornitori e interfacce coperti
- Gli articoli critici hanno prove datate e uno scenario di guasto definito
- I trigger indicano un evento osservabile e la persona che lo controlla
- Le azioni hanno un responsabile, una scadenza, una decisione di finanziamento e un test di chiusura
- Lo stato della fonte alternativa elenca ogni approvazione e vincolo ancora aperti
- La protezione con le scorte usa materiale disponibile e una domanda realistica
- La comunicazione al cliente indica il referente e il requisito applicabile
- I test registrano risultati, lacune, correzioni ed eventuali ripetizioni necessarie
- Le revisioni registrano chi le ha approvate e perché le ipotesi sono cambiate
Quali domande si pongono i team sui piani di rischio della catena di fornitura?
Un piano deve funzionare per il team che lo gestisce e rispettare i requisiti che si applicano davvero. Tieni collegati il registro di lavoro, la revisione formale e gli obblighi verso i clienti. Queste risposte chiariscono che cosa aggiunge un registro, che cosa un modello non può stabilire e come le revisioni operative si affiancano ai requisiti di certificazione o dei clienti.
Un registro dei rischi è un piano di gestione del rischio della catena di fornitura?
Un registro riporta le esposizioni e può contenere i dati di lavoro. Diventa un piano utile quando specifica anche trigger di rilevazione, decisioni, responsabili, passi di risposta e prove di completamento. Tieni esplicito il collegamento: un'etichetta di rischio alto non dice da sola al buyer chi deve qualificare una fonte né quando il pianificatore deve cambiare la produzione.
Il piano garantisce che un auditor lo accetti?
No, l'accettazione dipende dalla norma applicabile, dai requisiti dei clienti, dall'attuazione e dalle prove. Costruisci il piano su quei criteri, conserva le registrazioni di test e correzioni e verifica che le persone sappiano eseguirlo. Un modello può organizzare il lavoro, ma né il suo titolo né una checklist compilata bastano a stabilire la conformità alla certificazione.
Ogni quanto va rivisto?
Segui i requisiti di certificazione e dei clienti che si applicano, poi aggiungi revisioni quando cambiano le ipotesi. I requisiti di contingenza IATF prevedono una revisione almeno annuale; un evento critico presso un fornitore può richiedere un intervento molto prima. Scegli revisioni operative in linea con l'esposizione e con il tempo disponibile per recuperare, e dai alle azioni non completate date di sollecito proprie tra una revisione formale e l'altra.
Se mancano le evidenze dei fornitori per completare il piano di risposta, parla con il nostro team delle richieste e dei solleciti che i tuoi buyer devono portare a termine.
Questo articolo offre informazioni generali. Non costituisce consulenza legale o fiscale. Verifica con il tuo consulente legale o fiscale come si applicano le norme alla tua azienda.